La ciberseguridad forma parte de la agenda mundial. En la actualidad, nadie se salva de ser víctima de un ciberataque; empresas, gobierno, hospitales, instituciones financieras, pymes y usuario final están expuestos a las amenazas que hay en la red.
Entender la importancia de la seguridad informática nos da una perspectiva más amplia sobre las estrategias, planes y buenas prácticas que se deben implementar en las organizaciones.
Es por eso que vamos hablar de qué es la ciberseguridad, los tipos de seguridad informática, los ataques cibernéticos más comunes y las soluciones estratégicas.
El manejo seguro de la información, una de las principales premisas de la ciberseguridad
¿Qué es la ciberseguridad?
La ciberseguridad es el conjunto de procedimientos y herramientas que se implementan para proteger la información que se genera y procesa a través de computadoras, servidores, dispositivos móviles, redes y sistemas electrónicos.
De acuerdo a los expertos de Information Systems Audit and Control Association (ISACA), la ciberseguridad se define como "una capa de protección para los archivos de información”. También, para referirse a la ciberseguridad, se utiliza el término seguridad informática o seguridad de la información electrónica.
Uno de los objetivos de la ciberseguridad es generar confianza entre clientes, proveedores y el mercado en general. En un mundo hiperconectado, donde la mayoría de nuestras actividades las hacemos a través de la red y dispositivos electrónicos, garantizar la seguridad de las operaciones es una necesidad imperante.
Los empresarios y líderes mundiales consideraron a los ataques cibernéticos como uno de los principales riesgos a los que se enfrentan en la actualidad y a la ciberseguridad como su mayor reto.
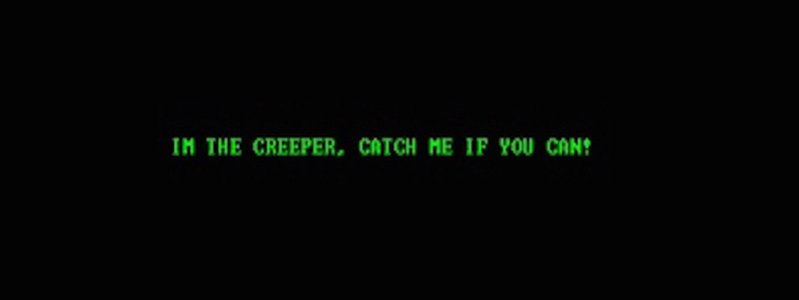
Ciberataques: Creeper fue el primer malware de la historia
Historia de la ciberseguridad
La evolución de la ciberseguridad brinda un contexto más amplio de cómo fue la transformación al mundo digital y los riesgos que surgieron con este cambio.
El primer hacker de la historia fue Nevil Maskelyne. En 1903, interceptó la primera transmisión de telégrafo inalámbrico, mostrando las vulnerabilidades de este sistema desarrollado por Marconi.
John Draper fue el primer ciberdelincuente, mejor conocido como “Captain Crunch”. Draper, descubrió que el sonido emitido por un silbato que se obsequiaba en las cajas de cereal de “Cap’n Crunch”, podía engañar a la señal de la central telefónica y así poder realizar llamadas gratis.
En los años 70s apareció el primer malware de la historia: Creeper, un programa que se replicaba así mismo. Este malware mostraba el mensaje “I’m a creeper, catch me if you can!”. A partir de ahí, nace el primer antivirus llamado Reaper, que su función era la de eliminar las infecciones por Creeper.
Con el paso de los años y los avances tecnológicos, la información en red iba cada vez en aumento, y con ello, su valor e importancia tanto para las organizaciones como para los ciberdelincuentes.
El malware en los años 80s incrementó su presencia y a la par se desarrollaron antivirus más eficientes. En la actualidad, se utiliza una plataforma de detección y respuesta de endpoint (EDR) para proteger los equipos de un ataque de malware debido a su gran evolución.
A finales de esta década, Kevin Mitnick utilizó ingeniería social para tener acceso a información personal y confidencial; este tipo de ciberataque, que comenzó a tener mayor uso en aquella época, sigue siendo una de los métodos más populares para vulnerar los activos de una empresa, sin embargo, se pueden prevenir y reducir con una buena estrategia, formación a colaboradores y protocolos de security awareness.
La regulación del Internet es un reto enorme debido a su carácter internacional y a la variedad en su contenido. A principios de los 90s la necesidad de hacer frente a los ataques cibernéticos se convirtió en tema de discusión internacional, la falta de conocimiento sobre el ciberespacio, de medidas de seguridad, jurisdicción y competencia afectaba sobre todo a los países desarrollados, donde el uso de la tecnología y el abuso de usuarios mermaba en la economía y sociedad.
Las primeras acciones para crear mecanismos legales frente a los ciberdelitos fueron locales. En 1986, en Estados Unidos se creó la Computer Fraud and Abuse Act, sin embargo, su capacidad se vio sobrepasada por la transformación tecnológica.
En 1995, se formó en Europa un comité de expertos en delitos informáticos para trabajar en estrategias y contrarrestar los ataques a través de Internet. Convencidos de la necesidad de aplicar una política penal para proteger a la sociedad frente a la ciberdelincuencia y la importancia de fortalecer la cooperación internacional, para 2001 se aprobó y firmó el Convenio de Budapest, que hoy en día es integrado por 56 países.
El Convenio sobre Cibercriminalidad o Convenio de Budapest fue creado en el año 2001
El futuro de la seguridad cibernética está en la cooperación internacional, donde el trabajar el análisis de riesgos se vuelve imprescindible.
Garantizar la confidencialidad, integridad y disponibilidad son áreas principales de los diferentes tipos de seguridad informática
Tipos de seguridad informática
La seguridad informática es un tema crucial para la protección y gestión de la información de cualquier organización, por lo que es de suma importancia reconocer las categorías que existen para determinar las acciones en cada una de ellas.
La seguridad informática contempla cuatro áreas principales:
● Confidencialidad: Solo usuarios autorizados pueden acceder a recursos, datos e información.
● Integridad: Solo los usuarios autorizados deben ser capaces de modificar los datos cuando sea requerido.
● Disponibilidad: Los datos deben estar disponibles para los usuarios cuando sea necesario.
● Autenticación: Verificar que realmente se está en comunicación con quién se están comunicando.
De acuerdo a los elementos de objeto de protección, clasificamos estos tipos de seguridad informática:
● Seguridad de hardware
● Seguridad de software
● Seguridad de red
Seguridad de hardware
Se aplica a la protección de elementos físicos para evitar amenazas e intromisiones. La seguridad de hardware se encarga de encontrar las vulnerabilidades existentes en los equipos desde su fabricación, hasta los dispositivos de entrada y salida que están conectados.
Las herramientas utilizadas para la seguridad de hardware controlan de forma exhaustiva el tráfico que se produce en la red, brindando una seguridad más potente. Este tipo de seguridad es de las más robustas. Fortalece a los sistemas más importantes como filtro adicional de seguridad.
Los ejemplos más típicos son los cortafuegos o servidores intermedios (proxy). Los menos comunes son los módulos de seguridad de hardware (HSM) que suministran claves criptográficas para el cifrado, el descifrado y la autenticación.
Seguridad software
Los errores en el software generan vulnerabilidades y es uno de los mayores riesgos de seguridad. Existen diferentes tipos de errores que se generan en el software, por ejemplo, errores implementación, desbordamientos de buffer, defectos de diseño o un mal manejo de los mismos.
La seguridad de software protege las aplicaciones y el software de amenazas externas como virus o ataques maliciosos. El antivirus es una de las herramientas más utilizadas para este tipo de seguridad, que dispone de una actualización automática y ayuda a encontrar virus nuevos. Otros ejemplos son los cortafuegos, filtros antispam, software para filtrar contenidos y publicidad no deseada.
Seguridad en la red
Son las actividades encaminadas a la protección de datos en red, es decir, su función principal es proteger el uso, fiabilidad, integridad y seguridad de la red para evitar que la información sea modificada o robada.
Las amenazas más comunes en la red son:
● Virus, gusanos y caballos de troya
● Software espía y publicitario
● Ataques de día cero, también llamados ataques de hora cero
● Ataques de hackers
● Ataques de denegación de servicio
● Intercepción o robo de datos
● Robo de identidad
Los componentes de seguridad de red incluyen antivirus y antispyware, cortafuegos, sistemas de prevención de intrusiones y redes privadas virtuales.
Ransomware, el tipo de ciberataque que secuestra tu información y exige el pago para recuperarla
Tipos de ciberataques y cómo solucionarlos
Los cibercriminales utilizan diversas técnicas para acceder a redes corporativas, secuestrar información, instalar malware y comprometer los activos de las empresas o usuarios. Estos son los diferentes tipos de ciberataques:
Ransomware
Es un software malicioso que impide el acceso a la información o al equipo de los usuarios. Básicamente, es un secuestro de información o de equipo y exige el pago de cierta cantidad para poder recuperarlos. Es uno de los ataques más populares con el que los criminales extorsionan a empresas y consumidores.
Son muchas las formas en las que se pueden colar en los equipos, generalmente usan técnicas de ingeniería social o a través de las vulnerabilidades que existen en el software con las que logran instalarse en la máquina del usuario.
Tipos de ransomware
● Malware criptográfico, es el más habitual, cifra los archivos por lo que no puedes abrirlos.
● Bloqueador, inhabilita el acceso a tu equipo y cifra la tabla maestra de los archivos del disco duro.
● Doxware, este tipo de ransomware descarga una copia de los archivos confidenciales de los usuarios y amenaza con publicarlos en la red.
● Scareware, es un software falso que indica que encontró problemas en el equipo y solicita dinero para corregirlos.
Cómo protegerte de un ataque cibernético tipo ransomware
Estos son algunas recomendaciones para protegerte de un ataque tipo ransomware:
● Hacer un backup periódico de la información; así se podrá desinfectar el equipo y restaurar la información desde tu respaldo.
● Configurar para que se muestren las extensiones ocultas de los archivos; algunas veces las formas en las que se presenta es en un archivo con extensión “.PDF.EXE” y será más fácil detectar los archivos sospechosos.
● Filtrar los archivos .EXE del correo electrónico y no permitir los correos que tengan archivos “.EXE” o con doble extensión.
● Deshabilitar los archivos que se ejecutan desde las carpetas AppData y LocalAppData.
● Deshabilitar el protocolo de escritorio remoto (RDP). El malware Cryptolocker/Filecoder la mayoría de las veces accede a las máquinas mediante el RDP que permite a terceros ingresar a tu equipo de escritorio en forma remota. Si no necesitas usar el protocolo RDP, puedes deshabilitar para proteger los equipos.
● Instalar las revisiones y actualizaciones de tu software, los cibercriminales aprovechan las vulnerabilidades de los equipos desactualizados y así ingresan un exploit y acceden al sistema.
● Usa un paquete de seguridad confiable; la recomendación es contar siempre con una buena protección antimalware y un firewall, capaces de reconocer amenazas o actividades sospechosas.
● Desconectar inmediatamente el equipo de la red de internet, ya sea del Wi-Fi o cable de red. Si se actúa muy rápido se puede mitigar el daño. Lleva cierto tiempo cifrar los archivos por lo que se puede detener el ataque.
● Restaurar el sistema. Si esta función se encuentra en tu equipo, ejecuta la restauración del sistema para volver a un estado sin infecciones. Cuidado porque algunas actualizaciones de Cryptolocker, un ciberataque tipo ransomware, pueden borrar archivos de respaldo.
Phishing
El phishing o suplantación de identidad es un tipo de ciberataque que tiene la finalidad de obtener información confidencial de los usuarios, normalmente información bancaria o de aplicaciones con acceso a pagos. Consiste en la creación de una comunicación al usuario, por lo general correo electrónico, cuya manipulación tiene una apariencia de veracidad.
El phishing continúa siendo uno de los ciberataques más exitosos por las siguientes razones:
● Utiliza canales de comunicación habituales de los usuarios.
● Cnocen los gustos, actividades y tendencias de sus víctimas.
● Emplean mensajes personalizados, usando su nombre, correo electrónico o número de teléfono.
● Juegan con el sentido de urgencia o utilizan ganchos promocionales
Pecomendaciones para prevenir ataques de Phishing
● Identificar los correos sospechosos, este tipo de correos suelen utilizar nombres e imagen de empresas reales, incluyen webs muy parecidas a las originales, utilizan regalos o promociones como ganchos, incluso la pérdida de la cuenta o información.
● Verificar la fuente de tus correos entrantes, tu banco no te pedirá tus datos personales y claves de acceso por correo.
● No entrar a links incluidos en correos electrónicos, ya que te redireccionan a una web fraudulenta para obtener tu información. Teclea directamente la página web a la que deseas acceder.
● Fortalecer la seguridad de los equipos con antivirus, actualizar el sistema operativo y navegadores.
● Revisar tus cuentas bancarias periodicamente para estar pendiente ante cualquier irregularidad.
● Cuidado con las plataformas populares porque pueden utilizar esos canales para robo de información, por ejemplo, Facebook, Paypal, eBay.
● Los ataques pueden llegar en cualquier idioma, generalemnte tienen mala redacción o traducción lo que puede servir como un indicador para tener cuidado.
● Rechazar cualquier correo electrónico que requiera tu información, que sea una fuente sospechosa y ofrezca algún gancho.
Adware
El adware es un software publicitario, un tipo de malware que bombardea con ventanas emergentes interminables que pueden ser potencialmente peligrosas para los dispositivos.
Los adwares, como el spyware, generalmente vienen con algún software gratuito, pero también se pueden instalar en navegadores o sistemas operativos a través de alguna vulnerabilidad del sistema.
Claves para protegerse del adware
- Descarga las aplicaciones desde los sitios web oficiales de los desarrolladores
- Atención a las ventanas de instalación y revisa que las selecciones sean las que correspondan.
- Haz clic en el botón “Instalación Avanzada” u “Opciones de Instalación” para deshabilitar la instalación add-on.
- Antes de eliminar el adware realiza una copia de seguridad. Después usa un antivirus de eliminación de adware para buscar y eliminar los que se encuentren en tu equipo.
Spyware
Es un tipo de malware que se ejecuta a “escondidas” en los equipos, con la finalidad de espiar y acceder a información del usuario, tratan de ocultar su rastro al ejecutarse en segundo plano y suelen ser instaladas por una segunda aplicación en principio legítima.
El spyware puede llegar a tu equipo a través de vulnerabilidades del sistema, marketing engañoso o paquetes de software.
Tipos de spyware
● Ladrones de contraseñas: Diseñado para obtener las contraseñas de los equipos que incluye credenciales almacenadas en navegadores, de inicio de sesión y diversas contraseñas personales
● Troyanos bancarios: Obtienen información delicada de las instituciones financieras, alteran el contenido de la página, añaden transacciones y otras acciones.
● Los infostealers: Capaces de buscar todo tipo de datos como nombres de usuarios, contraseñas, direcciones de correo, historiales, archivos del sistema y más.
● Los keyloggers: Registran las pulsaciones de las teclas para capturar la actividad del ordenador, las visitas a sitios, historial de búsquedas, conversaciones por correo electrónico.
Cómo protegerse de un spyware
● No abrir correos electrónicos de desconocidos.
● No descargar archivos a menos que provengan de una fuente fiable.
● Colocar el ratón sobre enlaces previo a abrirlos y asegurarse de acceder a la página web correcta.
● Instalar un buen programa de seguridad informática resulta esencial para hacer frente a las nuevas formas de spyware avanzado.
Troyanos
Los virus troyanos son programas maliciosos; este tipo de ataques ejecutan acciones no autorizadas como eliminar datos, bloqueos, modificaciones, toman el control del equipo, etc.
Tipos de troyanos
● Puertas traseras, generan un acceso remoto al sistema, permite que un hacker tenga acceso a tu equipo y lo controle, robe los datos e incluso descargue más malware.
● Spyware, observa tu comportamiento, tiene acceso a cuentas online y facilita detalles de tarjetas de crédito para poder transmitirla.
● Troyanos zombis, tienen el control del equipo para convertirlo en esclavo en una red bajo el control del atacante. Posteriormente, se utiliza para realizar un ataque de denegación de servicio distribuido (DDoS).
● Troyanos descargadores, descargan otro tipo contenido malicioso como un ransomware o registradores de pulsaciones de teclas.
Cómo protegerse de un troyano
● No abrir archivos enviados a través de e-mail, solo de usuarios confiables.
● No visitar páginas web que sean desconocidas o de dudosa procedencia.
● Cuidar la descarga de archivos usando programas para compartir. Se recomienda primero realizar un análisis con antivirus antes de abrirlo y bajarlo.
● Realizar las actualizaciones de Windows y del antivirus.
● Escanear periódicamente los equipos con el antivirus para mayor control.
● Usar Firewall para evitar transmisiones maliciosas de una red a otra.
● Cambiar el uso de exploradores.
Las políticas de seguridad informática son parte fundamental de la estrategia de ciberseguridad
Una buena estrategia de ciberseguridad
Estas son algunas recomendaciones que debe incluir una buena estrategia de seguridad informática:
Gestión de activos
Uno de los aspectos más complicados pero suma importancia.
● Es necesario realizar un inventario completo y clasificado de las computadoras, celulares corporativos, tabletas, servidores, software, monitores, proyectores y más.
● Clasificar la información considerando las tres propiedades de la seguridad informática; confidencialidad, integridad y disponibilidad.
● Una vez clasificada se aplican las medidas para su protección.
● Gestionar los soportes, con esto se evita que se revele, modifique o elimine de forma no autorizada la información almacenada.
● Diseñar y mantener una base de datos de gestión de configuración que contenga los elementos para proporcionar un servicio y la relación entre ellos.
Seguridad de las operaciones
Todas las actividades encaminadas a asegurar el correcto funcionamiento de los equipos donde se procesa la información, deben considerar lo siguiente:
● Establecer y documentar los procedimientos y responsabilidades que se realizan en la organización.
● Garantizar la instalación de los sistemas y aplicaciones que se realizan conforme a los requisitos de seguridad de la organización.
● Monitorear y analizar la capacidad de los servidores y dispositivos.
● Gestionar y controlar los sistemas de antivirus de la empresa.
● Implantar un sistema de copias de seguridad.
Gestión de los incidentes y recuperación ante desastres
Es importante establecer un plan para estar preparados ante cualquier eventualidad. Se deben establecer responsabilidades y procedimientos.
● Definir la gestión de incidencias de seguridad.
● Establecer un plan de recuperación ante desastres.
Control de acceso a sistemas y aplicaciones
Como medida de prevención al acceso no autorizado a los sistemas y aplicaciones, se deben establecer políticas de control de acceso físico y lógico.
● Controlar el acceso a aplicaciones críticas y zonas restringidas
● Administrar los accesos lógicos, gestionar credenciales, permisos, atributos y medidas de autenticación.
● Gestionar usuarios y dividir funciones.
● Aplicación segura de las contraseñas.
Security Awareness
Concientización y educación a los usuarios, capacitándolos y a través de la producción de políticas de seguridad, el uso de sus sistemas de modo seguro y prácticas que incluyan mantener conciencia de los riesgos cibernéticos.
Fuentes:
https://latam.kaspersky.com/resource-center/threats/ransomware
https://blog.avast.com/es/guia-basica-sobre-el-ransomware-y-como-protegerse
https://www.redeszone.net/tutoriales/seguridad/mensajes-phishing-como-protegernos/
https://blog.smartekh.com/-pasos-para-una-estrategia-de-ciberseguridad
https://www.pandasecurity.com/spain/mediacenter/consejos
https://www.derechosdigitales.org/12329/una-breve-historia-de-la-ciberseguridad-importada/
https://www.sofistic.com/blog-ciberseguridad/la-breve-historia-de-la-ciberseguridad/
https://www.sofistic.com/blog-ciberseguridad/la-breve-historia-de-la-ciberseguridad/
